 İLETİŞİM

 İLETİŞİM
 DESTEK
 Veri Merkezi
 EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli (SGYM) Rehberi
 SearchInform Çözümleri ile Kurumsal Bilgi Güvenliği
 Bilgi ve İletişim Güvenliği Rehberi (BİGR) Danışmanlığı
 DİĞER

EDR ve XDR Mimarisinin Karşılaştırılması ve Threat Hunting Senaryosu
EDR Nedir?
Endpoint Detection and Response (EDR), bilgisayar, sunucu ve diğer uç noktalarda meydana gelen olayları sürekli olarak izleyen ve bu olayları güvenlik analizi amacıyla toplayan bir güvenlik yaklaşımıdır.
EDR'nin Temel Bileşenleri
- Endpoint Agent: Uç noktaya kurulan ve sistem aktivitelerini toplayan ajan.
- Telemetry Collection: Process, dosya, registry, kullanıcı ve ağ aktivitelerinin toplanması.
- Detection Engine: Şüpheli davranışların ve bilinen tehdit göstergelerinin analiz edilmesi.
- Central Management: Toplanan verilerin merkezi bir platform üzerinden incelenmesi.
- Investigation: Güvenlik analistinin olayın kaynağını ve kapsamını araştırması.
- Response: Uç noktanın ağdan izole edilmesi, zararlı dosyanın karantinaya alınması veya işlemin sonlandırılması gibi müdahaleler.
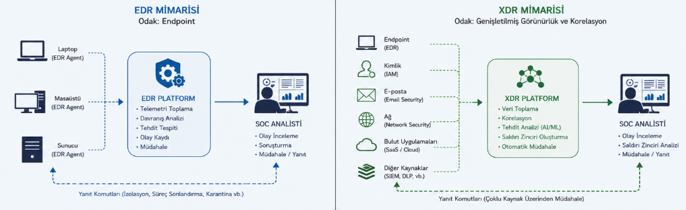
Basitleştirilmiş bir EDR mimarisi şu şekilde düşünülebilir:
Endpoint → EDR Agent → Telemetry → Detection Engine → SOC Analyst → Response
2. XDR Nedir?
Extended Detection and Response (XDR), EDR'ın sağladığı endpoint görünürlüğünü daha geniş güvenlik veri kaynaklarıyla birleştiren bir yaklaşımdır.
XDR mimarisinde yalnızca bilgisayar veya sunuculardan gelen veriler değil ağ, bulut uygulamaları ve diğer güvenlik ürünlerinden gelen sinyaller de birlikte değerlendirilebilir.
Kapsamları farklı olsa da EDR ve XDR aynı temel ilkelere dayanır:
Tehdit algılama: EDR ve XDR, şüpheli etkinlikleri ve bilinen saldırı desenlerini belirlemek için verileri sürekli analiz eder. Böylece güvenlik ekiplerine tehditler büyümeden yakalamak için gereken görünürlüğü sağlar.
Olay yanıtı: Bir tehdit doğrulandığında her ikisi de onu sınırlamak ve ortamda kalma süresini azaltmak için hızlı müdahaleyi destekler.
Gerçek zamanlı izleme: Kapsam ister tek bir uç nokta ister tüm bir güvenlik yığını olsun, hem EDR hem de XDR sistem etkinliğini günün her saati izler ve anormallikleri sonradan değil, gerçekleştiği anda işaretler.
Yapay zeka ve makine öğrenmesi: Her iki çözüm de yapay zeka destekli analiz kullanarak kural tabanlı sistemlerin gözden kaçırabileceği tehditleri algılar. Bu modeller yeni verilerden sürekli öğrenir ve zaman içinde algılama doğruluğunu artırır.
EDR ile XDR'ın Farklılıkları:
- Algılama kapsamı: EDR, temel olarak uç noktalarda gerçekleşen aktiviteleri izlemeye ve şüpheli davranışları tespit etmeye odaklanır. XDR ise uç noktaların yanı sıra e-posta, kullanıcı hesapları, bulut sistemleri ve ağ gibi farklı güvenlik katmanlarından da veri toplayarak daha geniş bir görünürlük sağlar.
- Veri kaynakları: EDR, daha çok uç noktalardan elde edilen telemetri verilerini kullanır. Bu sayede bir cihazda çalışan işlemler, oluşturulan dosyalar veya kurulan ağ bağlantıları gibi aktiviteler ayrıntılı şekilde incelenebilir. XDR ise farklı güvenlik ürünlerinden ve sistemlerden gelen verileri bir araya getirerek olaylar arasındaki bağlantıları görmeyi sağlar.
- Otomatik yanıt: EDR ve XDR çözümlerinin her ikisi de belirli durumlarda otomatik müdahale gerçekleştirebilir. EDR tarafında şüpheli bir cihazın ağdan izole edilmesi, zararlı bir işlemin sonlandırılması veya dosyanın karantinaya alınması gibi işlemler yapılabilir. XDR ise daha geniş bir kapsama sahip olduğu için endpoint'in yanında kullanıcı hesabı, e-posta, bulut ve ağ gibi farklı sistemlerde de koordineli şekilde müdahale yapılmasına olanak sağlar.
- Ölçeklenebilirlik: EDR, özellikle çok sayıda bilgisayar ve sunucunun bulunduğu ortamlarda uç nokta güvenliğini merkezi olarak yönetmek için oldukça kullanışlıdır. Ancak kurumun altyapısı büyüdükçe yalnızca endpointleri izlemek yeterli olmayabilir. XDR ise farklı güvenlik katmanlarını tek bir yapı altında birleştirdiği için daha karmaşık ve çok katmanlı kurumsal ortamlarda daha geniş bir güvenlik görünürlüğü sunar.
Threat Hunting Nedir?
Threat Hunting, güvenlik sistemlerinin otomatik olarak oluşturduğu alarmları beklemektense, ortam içerisinde daha önce fark edilmemiş olabilecek saldırıları proaktif arama sürecidir.
Threat Hunter'ın temel amacı yalnızca “bir alarm var mı?” sorusunu sormak değildir. Bunun yerine:
- Saldırgan sistemde olabilir mi?
- Hangi hesaplar etkilenmiştir?
- Hangi cihazlar saldırgan tarafından kullanılmıştır?
- Saldırgan hangi araçları çalıştırmıştır?
- Benzer aktivite başka sistemlerde de var mı?
gibi sorulara cevap arar.
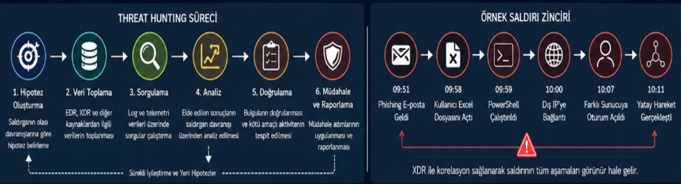
Threat Hunting Senaryosu: Şüpheli RDP Oturumu ve Kalıcılık Araştırması
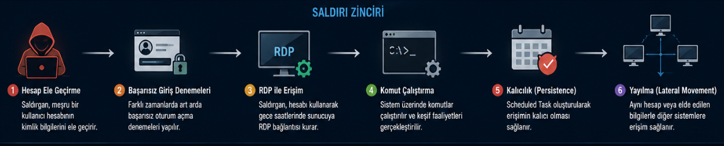
Bu senaryoda, kurum içerisinde bir saldırganın ele geçirilmiş bir kullanıcı hesabını kullanarak şirket ağına eriştiği ve erişimini kalıcı hale getirmeye çalıştığı varsayılmaktadır. Saldırganın doğrudan zararlı bir dosya çalıştırmak yerine mevcut sistem araçlarından yararlanması, saldırının ilk aşamada fark edilmesini zorlaştırabilir.
1. Threat Hunting Hipotezinin Oluşturulması
Hipotez: Son 24 saat içerisinde kurum sistemlerinde daha önce görülmeyen kaynaklardan gerçekleştirilen RDP bağlantıları ve bu bağlantıların ardından oluşturulan kalıcılık mekanizmaları bulunabilir.
2. İlk Bulguların Araştırılması
EDR ve XDR üzerinde yapılan incelemede, normal çalışma saatleri dışında bir sunucuya RDP bağlantısı gerçekleştirildiği görülür.
Tek başına gece saatlerinde gerçekleştirilen bir RDP bağlantısı saldırı anlamına gelmeyebilir. Ancak kullanıcının normal çalışma alışkanlıkları ve daha önceki bağlantıları incelendiğinde bu oturumun olağandışı olduğu görülüyorsa araştırma derinleştirilir.
Bu aşamada Threat Hunter şu sorulara odaklanır:
- Kullanıcı bu saatte normalde sisteme bağlanıyor mu?
- Kaynak IP daha önce bu kullanıcıyla ilişkilendirilmiş mi?
- Aynı IP adresinden başka hesaplarla bağlantı yapılmış mı?
- RDP bağlantısından hemen önce başarısız oturum açma denemeleri olmuş mu?
- Kullanıcı hesabı kısa süre içerisinde birden fazla sisteme erişmiş mi?
3. Kimlik ve Oturum Analizi
XDR tarafında aynı kullanıcıya ait kimlik kayıtları incelendiğinde, RDP bağlantısından kısa süre önce farklı bir cihazdan art arda başarısız oturum açma denemeleri tespit edildiği varsayılır.
Başarısız giriş denemelerinin ardından başarılı bir oturum açılması ve hemen sonrasında RDP bağlantısının gerçekleşmesi, hesabın yetkisiz kişiler tarafından kullanılmış olabileceğine dair bir hipotez oluşturur.
4. Endpoint Üzerinde Araştırma
Oturum sonrasında normal kullanıcı davranışından farklı olarak yeni bir Scheduled Task oluşturulduğu görülür.
Scheduled Task'ın sistem başlangıcında veya belirli aralıklarla çalışacak şekilde yapılandırıldığı görülür.
Burada araştırılması gereken noktalar şunlardır:
- Task ne zaman oluşturuldu?
- Hangi kullanıcı tarafından oluşturuldu?
- Task hangi programı çalıştırıyor?
- Programın dosya konumu nedir?
- Dosya daha önce sistemde mevcut muydu?
- Task'ın oluşturulmasından hemen önce hangi processler çalıştırıldı?
- Aynı Task başka sistemlerde de bulunuyor mu?
5. Persistence Araştırması
Scheduled Task'ın çalıştırdığı dosyanın sistemde daha önce bulunmadığı ve RDP oturumundan hemen sonra oluşturulduğu tespit edilir.
Bu noktada Threat Hunter, Scheduled Task'ın saldırgan tarafından sistemde kalıcılık sağlamak amacıyla oluşturulduğundan şüphelenir.
6. Aynı Aktivitenin Diğer Sistemlerde Aranması
Threat Hunter, aynı kullanıcı hesabının ve aynı kaynak IP adresinin kurum içerisindeki diğer sistemlerde gerçekleştirdiği aktiviteleri araştırır.
benzer bir RDP bağlantısı ve Scheduled Task bulunduğu tespit edilirse olayın tek bir sistemle sınırlı olmadığı anlaşılır.
7. EDR ve XDR Açısından Senaryonun Değerlendirilmesi
Bu senaryoda EDR, gerçekleşen process aktivitelerini, Scheduled Task oluşturulmasını, dosya hareketlerini ve diğer endpoint davranışlarını ayrıntılı şekilde incelemeye yardımcı olur.
Ancak XDR kullanıldığında araştırma daha geniş bir perspektife taşınabilir.
XDR sayesinde aynı kullanıcıya ait kimlik kayıtları, RDP bağlantıları, endpoint aktiviteleri ve ağ verileri bir arada değerlendirilebilir.
8. Müdahale Aşaması
Threat Hunting sonucunda aktivitenin yetkisiz bir erişim olduğu doğrulanırsa olay müdahale süreci başlatılır.
İlk olarak etkilenen kullanıcı hesabının oturumları sonlandırılır ve hesap için gerekli güvenlik kontrolleri uygulanır.
Ardından:
- Etkilenen sunucular EDR üzerinden izole edilir.
- Şüpheli Scheduled Task devre dışı bırakılır.
- Task tarafından çalıştırılan dosyalar incelenir.
- Şüpheli processler analiz edilir.
- Kaynak IP ve ilgili göstergeler diğer sistemlerde aranır.
- Kullanıcı hesabının eriştiği sistemler belirlenir.
- Benzer RDP aktiviteleri geriye dönük olarak incelenir.
- Gerekli durumlarda kimlik bilgileri yenilenir.
- Olayla ilgili IOC'ler güvenlik sistemlerine eklenir.
Müdahalenin ardından aynı davranışın tekrar ortaya çıkmasını engellemek amacıyla yeni detection kuralları ve Threat Hunting sorguları hazırlanabilir.
Sonuç
Bu senaryo, Threat Hunting faaliyetlerinin yalnızca zararlı yazılım veya bilinen IOC'leri aramaktan ibaret olmadığını göstermektedir. Saldırganın kullandığı hesabın davranışı, oturum açma zamanı, RDP bağlantıları, process aktiviteleri ve oluşturduğu kalıcılık mekanizmaları birlikte değerlendirildiğinde normal kullanıcı davranışından farklı bir saldırı modeli ortaya çıkarılabilir.
Yazar: Elif Seçgin / BeyazNet Bilgi Güvenliği Stajyeri