 İLETİŞİM

 İLETİŞİM
 DESTEK
 Veri Merkezi
 ISA/IEC 62443 Endüstriyel Otomasyon ve Kontrol Sistemlerinin Güvenliği
 SearchInform Çözümleri ile Kurumsal Bilgi Güvenliği
 Bilgi ve İletişim Güvenliği Rehberi (BİGR) Danışmanlığı
 DİĞER

Incident Response (Olay Müdahalesi) ve Yapay Zeka
Kurumların bilgi teknolojileri altyapıları; web uygulamaları, bulut servisleri, uç nokta sistemleri, ağ cihazları, veri tabanları ve üçüncü taraf servislerden oluşan karmaşık yapılara dönüşmüş durumda. Bu büyümeyle birlikte güvenlik olaylarının sayısı ve çeşitliliği de artıyor. Bu nedenle bilgi güvenliği artık yalnızca saldırıları önlemekten ibaret değil; bir olay gerçekleştiğinde bunun hızla tespit edilmesi, analiz edilmesi, sınırlandırılması ve sistemlerin güvenli şekilde normale döndürülmesi de en az önleyici kontroller kadar önem taşıyor.
Incident Response (Olay Müdahalesi), güvenlik olaylarının hazırlık, tespit, analiz, müdahale ve sonrasındaki iyileştirme süreçlerinin tamamını kapsar. NIST'in Nisan 2025'te yayımladığı SP 800-61 Rev. 3, olay müdahalesini kuruluşların genel siber güvenlik risk yönetimiyle bütünleştirmeyi ve tespit-müdahale-kurtarma süreçlerinin etkinliğini artırmayı hedefliyor; bu doküman daha önceki Rev. 2'nin yerini almış durumda. Bu süreçte tipik olarak Security Operations Center (SOC) ekipleri, güvenlik analistleri, sistem ve ağ yöneticileri, gerektiğinde adli bilişim uzmanları birlikte çalışır.
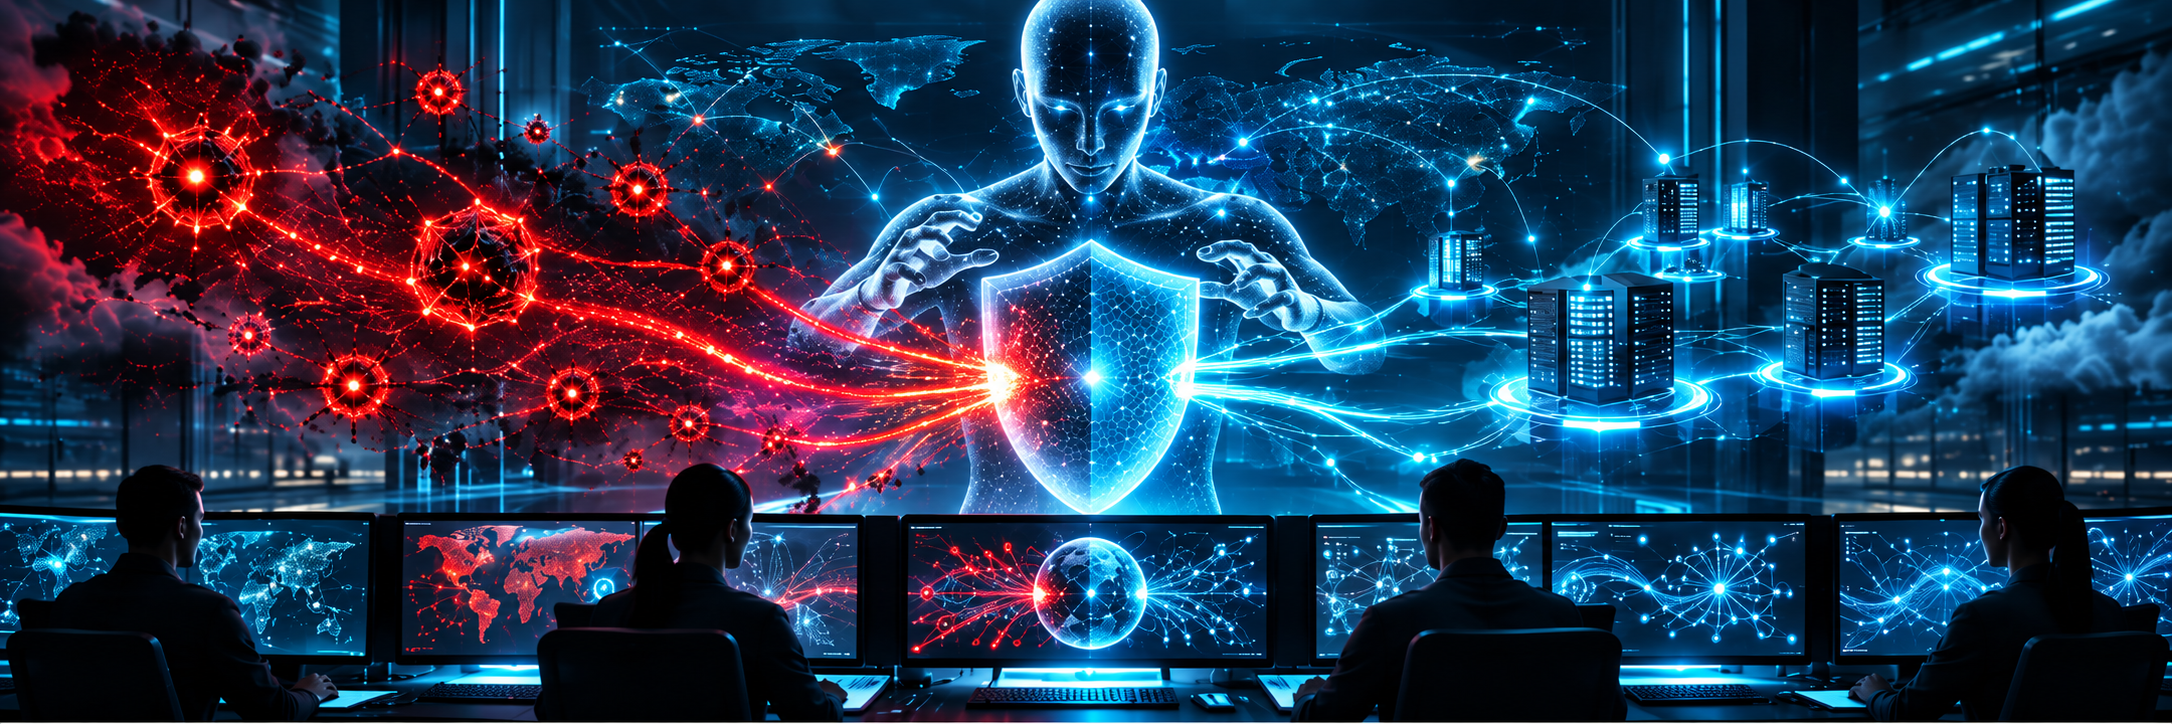
Son yıllarda yapay zeka ve makine öğrenmesi teknolojilerinin siber güvenlikte kullanılması, olay müdahale süreçlerine de yeni imkânlar kazandırdı. Büyük miktarda güvenlik verisinin analiz edilmesi, anormal davranışların belirlenmesi, olaylar arası ilişkilerin ortaya çıkarılması ve alarmların önceliklendirilmesi, yapay zekanın destek sağlayabildiği başlıca alanlar arasında yer alıyor. Ancak bu, insan uzmanların devre dışı kalacağı anlamına gelmiyor — yapay zeka, doğru yapılandırıldığında güvenlik ekiplerinin analiz kapasitesini artıran ve karar süreçlerini destekleyen bir teknoloji olarak ele alınmalı.
Yapay Zeka Olayları Nasıl Tespit Etmeye Yardımcı Olur?
Geleneksel güvenlik sistemleri olayları büyük ölçüde kurallar, imzalar ve önceden tanımlanmış göstergeler üzerinden tespit eder. Yapay zeka destekli yaklaşımlar ise firewall, EDR, SIEM ve kimlik doğrulama gibi farklı kaynaklardan gelen veriyi birlikte değerlendirerek normal davranıştan sapmaları ortaya çıkarabilir.
Örneğin bir kullanıcı hesabının normal saatler dışında kullanılması, daha önce erişilmemiş bir sisteme bağlanması ya da kısa sürede olağandışı miktarda veri indirmesi tek başına kesin bir saldırı göstergesi değildir. Ancak bu davranışların aynı hesap ve aynı zaman aralığında bir araya gelmesi, analistin incelemesi gereken bir olay ortaya çıkarabilir. Yapay zekanın burada temel işlevi "saldırı var" diye kesin karar vermek değil, göstergeler arasındaki ilişkiyi analiz ederek şüpheli davranışları önceliklendirmektir.
Bir olayın kapsamını anlamak için genellikle tek bir sistemin kaydı yeterli olmaz; firewall, Active Directory, web sunucusu, veritabanı, VPN ve kimlik doğrulama kayıtları birlikte değerlendirildiğinde çok daha kapsamlı bir görünüm elde edilir. Tipik akışta bu loglar SIEM'de toplanır, yapay zeka destekli analiz katmanından geçer, olaylar ilişkilendirilir ve nihai müdahale kararı SOC analistine bırakılır. Aynı mantık alarm önceliklendirmesi için de geçerli: SOC ekiplerinin en büyük sorunlarından biri, yüksek sayıda alarmı doğru şekilde sıralamak. Her alarm aynı risk seviyesinde değildir; bazıları yanlış pozitiftir, bazıları kritik bir olayın doğrudan göstergesidir. Yapay zeka, etkilenen sistem, kullanıcı hesabı, IP adresleri, tehdit istihbaratı ve benzer geçmiş olaylar gibi verileri birlikte değerlendirerek analistlerin öncelikli olaylara daha hızlı ulaşmasına yardımcı olabilir. Nitekim Mıjwıl ve diğerlerinin 2022 tarihli derleme çalışması ile Özdemir'in 2024 tarihli çalışması da yapay zeka ve makine öğrenmesinin siber tehdit istihbaratı ve savunma süreçlerindeki katkısını bu yönde ele almaktadır.
Örnek Senaryo
Bir kullanıcı hesabı olağandışı saatte oturum açıyor, daha önce erişmediği bir sunucuya bağlanıyor, kısa sürede çok sayıda dosyaya erişiyor ve normalin üzerinde veri transferi yapıyor. Bu dört aktivite tek tek düşük-orta seviyeli alarmlar olarak görünse de, aynı hesap ve zaman aralığında birlikte değerlendirildiğinde çok daha anlamlı bir güvenlik göstergesi ortaya çıkar. Yapay zeka destekli analiz bu ilişkiyi kurup olayı SOC analistinin önüne getirir; analist doğruladıktan sonra hesabın kısıtlanması, uç noktanın izole edilmesi ve oturum kayıtlarının incelenmesi gibi adımlar devreye girer. Kısacası, müdahale kararının sahibi yapay zeka değil; onun katkısı, çok sayıda veriyi kısa sürede analiz ederek analistin daha hızlı değerlendirme yapmasını sağlamaktır.
Avantajlar ve Riskler
Yapay zekanın olay müdahalesine sağladığı başlıca faydalar arasında büyük veri setlerinin hızlı analizi, anomali tespiti, alarm önceliklendirme, farklı sistemler arası korelasyon, analist iş yükünün azalması ve müdahale süresinin kısalması sayılabilir. Mustafa Coşar'ın 2024 tarihli çalışması da yapay zeka destekli yöntemlerin kurumsal bilgi güvenliği risklerinin belirlenmesi ve analiz edilmesi süreçlerinde kullanılabileceğini ortaya koymaktadır.
Ancak bu teknolojinin kendisi de dikkatle değerlendirilmeli. Yapay zeka normal bir davranışı tehdit olarak işaretleyebilir; tersine gerçek bir saldırı da gözden kaçabilir, bu yüzden "düşük riskli" denen bir aktivite otomatik olarak güvenli sayılmamalı. Loglarda kullanıcı bilgisi, IP adresi ve kurumsal açıdan hassas veriler bulunabileceğinden, bunların yapay zeka sistemlerine aktarılmasında veri sınıflandırması ve erişim kontrolü göz önünde bulundurulmalı. Özellikle üretken yapay zeka kullanılan sistemlerde "güvenilir görünen" bir cevap her zaman doğru olmayabilir; doğrulama gerekir. Son olarak, kritik güvenlik kontrollerine sınırsız yetki verilmesi, hatalı bir kararla hizmet kesintisine yol açabilir; bu yüzden yüksek etkili işlemlerde insan onayı (human-in-the-loop) esas alınmalı.
Yapay Zeka Sistemlerinin Kendisi de Bir Hedeftir
Yapay zekanın güvenlik operasyonlarına dahil edilmesi, yeni bir güvenlik alanını da beraberinde getiriyor: yapay zeka sistemlerinin güvenliği. Özellikle üretken yapay zeka ve yapay zeka ajanlarının kurumların bilgi sistemlerine entegre edilmesi, geleneksel siber güvenlik tehditlerinin yanı sıra yeni saldırı yöntemlerinin de değerlendirilmesini gerektiriyor. Can'ın 2023 tarihli hukuki incelemesi de yapay zeka sistemlerinin siber suçlarla mücadeledeki rolünü, uluslararası hukuk çerçevesinde ele almaktadır.
OWASP GenAI Security Project'in 2025 risk listesinde prompt injection, hassas bilgi sızıntısı, tedarik zinciri riskleri, veri/model zehirlenmesi, aşırı yetkilendirme (excessive agency) ve sistem prompt sızıntısı gibi başlıklar yer alıyor. MITRE'nin geliştirdiği ATLAS ise yapay zeka sistemlerine yönelik saldırgan taktik ve teknikleri gerçek gözlemlere dayanarak izleyen, güncellenen bir bilgi tabanı olarak bu alandaki referans kaynaklardan biri.
Kuruluşlar İçin Temel Yaklaşım
Yapay zekayı olay müdahale süreçlerine dahil ederken erişimlerin rol tabanlı erişim kontrolü (RBAC) ve en az ayrıcalık prensibiyle sınırlandırılması, hassas verilerin aktarılmadan önce değerlendirilmesi, sistem faaliyetlerinin loglanması, model çıktılarının doğrulanması, kritik işlemlerde insan onayının bulunması ve kullanılan model ile veri kaynaklarının güvenilirliğinin düzenli olarak test edilmesi öncelikli kontroller arasında yer alır. Bu yaklaşım, yapay zekayı bağımsız bir çözüm olarak değil, mevcut güvenlik mimarisinin kontrollü bir parçası olarak konumlandırır.
Sonuç
Güvenlik kontrolleri ne kadar gelişmiş olursa olsun, tüm olayları tamamen önlemek mümkün değil. Bu yüzden olayların hızlı tespiti, doğru analizi ve kontrollü yönetimi kritik önem taşıyor. Yapay zeka; veri analizinde, anomali tespitinde, korelasyonda ve önceliklendirmede önemli fırsatlar sunuyor ama kendi güvenlik riskleri de var. Etkili bir yaklaşım, yapay zekayı insan uzmanlığının yerine değil, güvenlik ekiplerinin kapasitesini artıran, denetlenebilir ve mevcut süreçlerle bütünleşik bir katman olarak konumlandırmaktan geçiyor.
Kaynakça
- Kaynak 1
- Kaynak 2
- Kaynak 3
- Kaynak 4
- Kaynak 5
- Kaynak 6
- Kaynak 7
Yazar: Beyza Taşcı / BeyazNet Bilgi Güvenliği Stajyeri